
La infraestructura de filtrado de correo corporativo ha evolucionado para neutralizar el phishing clásico: los motores de inspección profunda analizan cadenas de texto, desinfectan URLs en tiempo real y detonan enlaces desconocidos en entornos de pruebas (sandboxing). Sin embargo, este blindaje de pasarela (Secure Email Gateway – SEG) presenta un punto ciego inherente en el procesamiento de imágenes estáticas. Al sustituir un hipervínculo tradicional en texto por una matriz óptica de respuesta rápida (código QR), los ciberatacantes transforman una dirección maliciosa en un mapa de bits indescifrable para analizadores heurísticos convencionales, eludiendo la cuarentena perimetral y aterrizando directamente en las bandejas de entrada de las víctimas.
Para cuantificar el impacto estructural de esta técnica, el laboratorio de ESET Latinoamérica publicó los hallazgos de su reporte de ciberamenazas (ESET Threat Report H1 2026), revelando que el quishing ya representa cerca del 11% de la totalidad de correos electrónicos de phishing analizados a nivel global durante el primer semestre de 2026, ubicándose como la séptima amenaza más distribuida vía correo electrónico. El informe, articulado técnicamente por el investigador Jonathan Ramos, expone un patrón de concentración geográfica liderado por Estados Unidos (19%), España (17%) y México (6%), país que encabeza las estadísticas en América Latina debido a la proliferación de campañas que suplantan a plataformas corporativas como DocuSign para forzar el escaneo óptico y secuestrar credenciales bancarias e identidades institucionales.
Radiografía Forense: Métricas de Distribución y Vectores de Quishing (ESET H1 2026)
| Dimensión Técnica / Parámetro | Métrica Global / Regional (H1 2026) | Mecanismo de Infiltración | Impacto en la Seguridad Corporativa y Personal |
| Incidencia en Correo Electrónico | ~11% del phishing total analizado | Sustitución de hipervínculos por imágenes QR | Salto de filtros perimetrales SEG (Secure Email Gateways). |
| Posición en el Top Global de Amenazas | 7.° lugar entre amenazas por e-mail | Carga útil (payload) ofuscada en matrices ópticas | Consolidación como vector de ataque primario de ingeniería social. |
| Concentración Geográfica Global | EE.UU. (19%), España (17%), México (6%) | Campañas dirigidas a entornos corporativos y retail | México lidera la actividad y volumen de detecciones en Latinoamérica. |
| Vector de Desplazamiento (Switching) | De PC corporativa ➔ Smartphone personal | Exige al usuario apuntar la cámara de su móvil | Traslada la amenaza a dispositivos con menor telemetría EDR. |
| Marca Corporativa Más Suplantada | DocuSign (Firma de contratos digitales) | Mensaje con escaso texto y botón inerte | Aprovecha la rutina de validación de documentos administrativos. |
| Superficie de Explotación Fósica | Pegatinas adulteradas (tampering) en vía pública | Parquímetros, mesas de restaurantes, paquetes | Conexión inmediata a pasarelas falsas de pago sin verificación previa. |
La física del ataque ‘Device-Switching’: Neutralización de defensas corporativas
El vector del quishing opera bajo una lógica de ingeniería social diseñada para anular los controles de detección perimetral:
[E-mail con Código QR (DocuSign Falso)] ➔ [SEG Analiza Imagen: No Detecta Texto Malicioso] ➔ [Entrega en Bandeja de Entrada]
                                                                                                    │
                                                                                                    ▼
[Robo de Sesión / Infección Malware] 🡨 [Carga de Sitio Phishing Móvil] 🡨 [Escaneo con Smartphone Personal]
- La Evasión del Análisis de Cadenas URL en Pasarela: Los filtros perimetrales de correo analizan gramáticas web, reputación de dominios y redireccionamientos HTTP contenidos en el código HTML. Un código QR incrustado como archivo PNG o embebido en un documento PDF carece de texto ejecutable en el cuerpo del mensaje. Dado que muchos sistemas carecen de un motor óptico de reconocimiento de caracteres (OCR) calibrado para interpretar y decodificar bidimensionalmente cada gráfico adjunto en milisegundos, el mensaje clasifica erróneamente como contenido benigno.
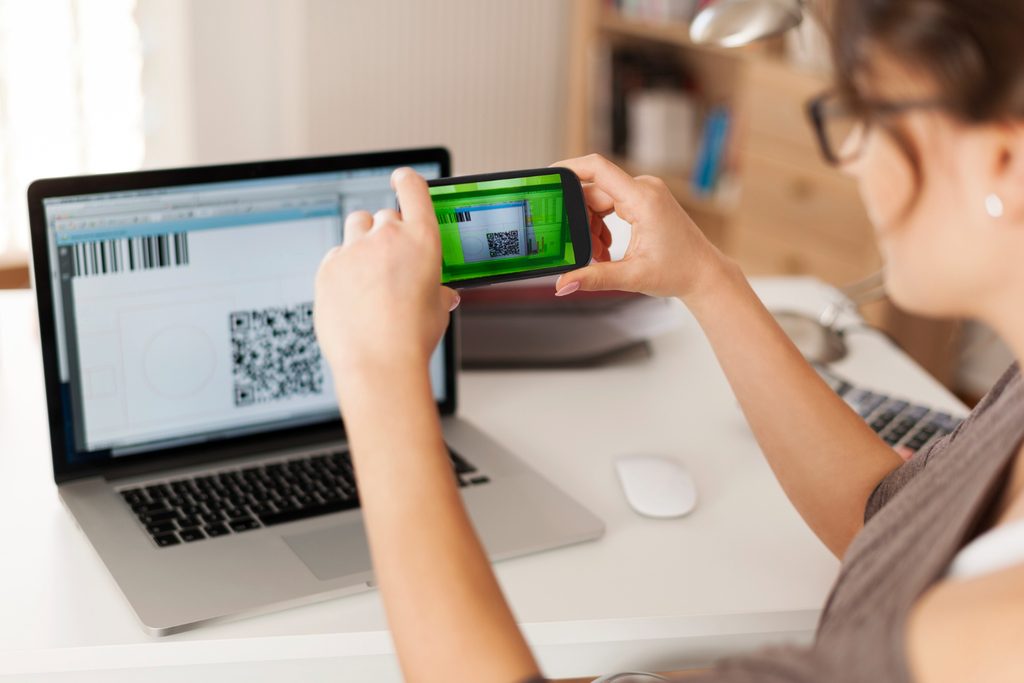
- La Ruptura del Perímetro mediante ‘Device-Switching’: El éxito técnico del ataque no reside únicamente en evadir el filtro del servidor, sino en obligar a la víctima a cambiar de hardware. El empleado recibe el correo en su estación de trabajo —protegida por cortafuegos corporativos, agentes EDR (Endpoint Detection and Response) y proxys de navegación con inspección SSL—. Al encontrarse con una imagen que solo puede resolverse mediante una cámara, el usuario recurre a su teléfono móvil personal, un dispositivo que habitualmente carece de capas de protección empresarial, opera fuera de la red VPN corporativa y dispone de pantallas reducidas donde los navegadores móviles truncan las URLs complejas, impidiendo advertir anomalías en el nombre de dominio.
- El Caso de Estudio DocuSign en América Latina: El diseño del ataque analizado por ESET explota la interfaz estándar de gestión documental. El cuerpo del mensaje muestra el membrete oficial, advierte sobre la urgencia de firmar un acuerdo contractual y coloca un botón de llamada a la acción (Call-to-Action) de color amarillo. Sin embargo, el botón no contiene un enlace hipertextual funcional: es un elemento gráfico pasivo que instruye al receptor a escanear el código QR contiguo. Esta arquitectura reduce el texto del mensaje al mínimo indispensable, privando a los filtros basados en lenguaje natural (NLP) de patrones léxicos para clasificar el correo como fraudulento.
Taxonomía del Quishing: Escenarios Digitales frente a Manipulación Física
La versatilidad de la codificación QR permite a las organizaciones cibercriminales operar en dos planos simultáneos:
                                  [ESQUEMA DE ATAQUE POR CÓDIGO QR]
                                                  │
                 ┌────────────────────────────────┴────────────────────────────────┐
                 ▼                                                                 ▼
      [ENTORNO DIGITAL / LÓGICO]                                       [ENTORNO FÍSICO / TERRESTRE]
                 │                                                                 │
  • Archivos PDF adjuntos en e-mail.                                • Adhesivos superpuestos en parquímetros.
  • Notificaciones fraudulentas de DocuSign/Bancos.                 • Códigos manipulados en menús de restaurantes.
  • Enlaces en canales de mensajería (WhatsApp/SMS).                • Avisos de cobro falsos colocados en vehículos.
                 │                                                                 │
                 └────────────────────────────────┬────────────────────────────────┘
                                                  ▼
                                     [IMPACTO EN EL ENDPOINT]
                                                  │
                 ┌────────────────────────────────┼────────────────────────────────┐
                 ▼                                ▼                                ▼
     [Cosecha de Credenciales]          [Manipulación de Pagos]          [Descarga Forzada de APK]
     Páginas falsas optimizadas         Transacciones con cuentas        Instalación de troyanos fuera
       para interfaces móviles.         y montos preconfigurados.           de Google Play / App Store.
- Cosecha de Credenciales y Robo de Sesiones: El código redirige a páginas de autenticación clonadas (portales de banca en línea, paneles de Microsoft 365, accesos de correo corporativo) adaptadas a la resolución de pantallas de teléfonos móviles. Una vez que el usuario ingresa sus credenciales, el atacante las captura en tiempo real e intercepta tokens dinámicos de un solo uso (OTP).
- Transacciones Financieras con Datos Precargados: En el plano físico, la adulteración consiste en adherir calcomanías sobre códigos QR legítimos de parquímetros, peajes urbanos o cuentas de cobro rápido. Al ser leídos por la cámara, abren directamente una interfaz de pago en plataformas billetera con el destinatario alterado hacia cuentas controladas por el estafador.
- Descarga Forzada de Archivos Ejecutables (Sideloading): En sistemas Android, el escaneo malicioso puede disparar la descarga directa de un paquete de instalación (
.apk) que aloja troyanos bancarios (banking trojans) o malware espía, solicitando permisos de accesibilidad bajo el engaño de tratarse de un lector de documentos o un certificado de seguridad obligatorio.
Protocolo de Prevención Técnica y Contramedidas Operativas
Para mitigar la superficie de exposición al quishing, los equipos de seguridad de la información y los usuarios finales deben implementar las siguientes políticas de verificación:
- Inspección Previa del Enlace Decodificado: Configurar las aplicaciones de cámara de los dispositivos móviles para que nunca abran URLs de forma automática. El usuario debe verificar manualmente la cadena del localizador uniforme de recursos (URL), inspeccionando el dominio de nivel superior (TLD) y descartando dominios que utilicen técnicas de typosquatting (alteraciones sutiles de caracteres).
- Ruptura de la Secuencia de Escaneo: Si un correo electrónico recibido en una computadora laboral exige un escaneo con el móvil para continuar un trámite corporativo, la interacción debe abortarse de inmediato. Toda validación de contratos digitales (DocuSign, Adobe Sign) dispone de un código de seguimiento único que puede ingresarse directamente tecleando la dirección del portal oficial en el navegador del equipo de escritorio.
- Auditoría Física de Soportes: En espacios públicos, estaciones de servicio o restaurantes, verificar táctilmente que el código QR esté impreso directamente en el material original y no constituya una pegatina superpuesta sobre la placa informativa.
- Despliegue de Motores OCR en Gateways de Correo: Las áreas de TI deben actualizar sus pasarelas seguras de correo para incluir soluciones que integren deserialización óptica de imágenes, permitiendo decodificar los códigos QR en el servidor perimetral antes de que el mensaje alcance la bandeja del colaborador.
“La sofisticación del quishing radica en su capacidad para transformar una acción cotidiana e inofensiva —apuntar la cámara hacia un menú o un documento— en una brecha de seguridad corporativa. Al trasladar la interacción hacia el teléfono móvil, el atacante desmantela años de inversión en cortafuegos y antivirus empresariales. Mitigar esta amenaza exige dotar a los dispositivos móviles de la misma rigurosidad defensiva que a los servidores y educar a los colaboradores en la desconfianza metódica ante cualquier código óptico que oculte su verdadero destino”, concluyen los análisis sobre ciberseguridad móvil e ingeniería social aplicada.
Con la consolidación del quishing en el 11% de las campañas globales y una marcada penetración en América Latina, la comprensión de esta mecánica de engaño y el blindaje de los dispositivos móviles resultan indispensables para neutralizar una de las tácticas de fraude más dinámicas del panorama digital actual.